Wie man E-Mail-Phishing erkennt
Erstellt am 11.09.2026 von ProITNet
Für Hacker ist der E-Mail-Verkehr das beliebteste Einfallstor in Unternehmen und zu Privatpersonen. Hierbei versuchen diejenigen Sie durch Tricks dazu zu bringen Schadsoftware herunterzuladen und auszuführen. Von einfachen Maschen, bis hin zu perfiden Angriffen versuchen Betrüger an Ihre Daten zu gelangen oder Sie um Geld zu betrügen. Dieser Leitfaden hilft Ihnen dabei Phishing-Angriffe zu erkennen und Vorfälle vorzubeugen.
## Bei Erhalt einer E-Mail
ist es wichtig sicherzustellen, dass es sich um keinen Phishing-Versuch handelt. Solange Sie sich nicht sicher sind, gilt:
- **Keine Links anklicken**
- **Keine Anhänge öffnen**
- **Nicht antworten**
- **Keine Externen Inhalte laden** (Das passiert bei den meisten E-Mail-Programmen bei unbekannten E-Mail-Adressen automatisch)
## Merkmale einer Phishing-Mail
- **Aufforderung zur sofortigen Handlung**
Betrüger versuchen oft mit drängenden Aufforderungen Unsicherheit und Panik bei Ihnen auszulösen. Aussagen, wie **"Handeln Sie jetzt sofort!"**, **"Ihr Konto wird in 2 Stunden gesperrt"** oder **"JETZT ANKLICKEN"** sind starke Indizien für einen Phishing-Versuch. Legitime Firmen versuchen nie übermäßigen Zeitdruck zu schaffen. Sobald in einer E-Mail gehetzt wird, sollten Sie Ruhe bewahren und achtsam sein!
- **Verdächtige E-Mail-Adresse** -
Überprüfen Sie bei jeder eingehenden E-Mail die E-Mail-Adresse. Sollte Ihr E-Mail-Programm keine E-Mail-Adressen, sondern nur den Namen anzeigen, stellen Sie dies um! Viele Nutzer im deutschen Raum benutzen als E-Mail-Anbieter GMail, Yahoo oder T-Online. Sollte die E-Mail-Adresse des Absenders von einer seltsamen oder unbekannten Domain stammen, wie zusammengewürfelt aussehen oder generell nicht zum vermeidlichen Absender passen, ist das ein Anzeichen für einen Phishing-Versuch.
**Reales Beispiel:** Nachricht von Hetzner wegen einer angeblich überfälligen Zahlung. Die Absenderadresse endet allerdings auf @gazipumps.com Dies ist ein Ingenieurunternehmen in Bangladesch und die E-Mail ist ein eindeutiger Phishing-Versuch.
- **Ungewöhnliche Anhänge** -
Sie sollten generell niemals Anhänge in E-Mails herunderladen oder öffnen, wenn Sie sich unsicher sind. Man kann allerdings Phishing-Mails schon am Anhang erkennen, etwa wenn die Dateiendung nicht zu der erwarteten Datei passt. Beispiel: "Kundendaten_2026.htm" Solche Daten werden üblicherweise im .xlsx-Format gespeichert. In einem professionellen Umfeld werden Kundendaten zentral auf einer Datenbank gespeichert und nicht in einer Excel-Tabelle umhergeschickt. Excel-Tabellen, Word-Dokumente und PDF-Dateien können schädliche Skripte enthalten, die sich beim Öffnen der Datei ausführen. .exe- .msi- und .dmg-Dateien sollten Sie niemals herunderladen! Solche Dateien werden normalerweise auch nicht per E-Mail geschickt und von den meisten Systemen blockiert.
- **Anfragen auf Englisch und schlechte Grammatik** -
Viele großflächige und automatisierte Angriffe werden auf Englisch verfasst. Sollten Sie eine Nachricht auf Englisch oder einer Sprache, die nicht zu Ihren üblichen Kommunikationssprachen gehört, erhalten ist Vorsicht geboten! Eine andere oder unbekannte Sprache ist ein einfach zu erkennendes Merkmal einer Phishing-Mail. Sie sollten des Weiteren auf Rechtschreib- und Grammatikfehler achten. Natürlich kann nicht jede Person fehlerfrei Deutsch oder Englisch sprechen. Jedoch achten große Firmen, wie Microsoft und Google auf korrekte Rechtschreibung und Grammatik. Sollte Ihnen bei einer Nachricht von Microsoft oder Google viele Rechtschreibfehler auffallen, handelt es sich hierbei um Betrug.
- **Täuschende Domains** -
Betrüger versuchen durch das Ersetzen oder Vertauschen einzelner Buchstaben bekannte Domains vorzutäuschen. Ein bekanntes Beispiel ist die Endung ‚@rnicrosoft.com‘ Hierbei wurde das ‚m‘ von microsoft.com durch ‚rn‘ vertauscht, was je nach Schriftart auf dem ersten Blick schnell übersehen wird. Auch plausibel klingende Domains können Fake sein. Beispielsweise verwenden Betrüger bei einem Angriff auf den Paypal Account gerne die Domain @paypal-accounts.com. Diese Domain mag zwar legitim klingen, ist aber nicht von PayPal. Wirklich von PayPal wären 'paypal.com' oder 'accounts.paypal.com'
- **Ungewöhnliche Forderung eines Kollegen oder Vorgesetzten** -
Auch bei E-Mails von Kollegen oder dem Vorgesetzten ist Vorsicht geboten, auch wenn die E-Mail Adresse stimmt. Es kann passieren, dass sich ein Hacker Zugriff auf die E-Mail-Adresse eines Kollegen verschafft hat und versucht, von da aus an weitere Zugänge oder Daten zu gelangen. Sollte jemand, dem Sie vertrauen etwas ungewöhnliches fordern, etwas, das nicht in Ihren Aufgabenbereich passt oder sensible Daten betrifft, sollten Sie sich telefonisch oder persönlich mit dieser Person abstimmen, um sicherzugehen, dass die Nachricht wirklich von dieser Person stammt.
## Häufige Maschen
> „Sie haben 10.000€ gewonnen! Klicken Sie in den nächsten 24 Stunden auf diesen Link, um Ihr Geld zu beanspruchen“
Der absolute Klassiker unter den Betrugsmaschen - Behauptungen etwas gewonnen zu haben sind eine häufige Lockmethode, um Nutzer auf eine Seite zu locken, die den Computer mit Malware infiziert oder Accountdaten stiehlt.
> "Sehr geehrter Kunde, Sie haben noch eine offene Rechnung zu begleichen. Zahlen Sie am besten sofort, ansonsten können Mahngebühren entstehen."
Unpersönliche Anrede, Zeitdruck wird geschaffen. Man würde einem Betrüger Geld schenken, wenn man wirklich zahlt.
> „Wir haben uns in Ihre Kamera gehackt und Sie bei privaten Dingen aufgezeichnet. Zahlen Sie ein Lösegeld, sonst landen die Aufnahmen im Internet“
Meist eine leere Drohung und kann ignoriert werden.
## Beispiel
Folgendes Beispiel zeigt eine Phishing-Mail, in der behauptet wird, dass das PayPal-Konto des betroffenen Nutzers geschlossen wird und schnell gehandelt werden muss.
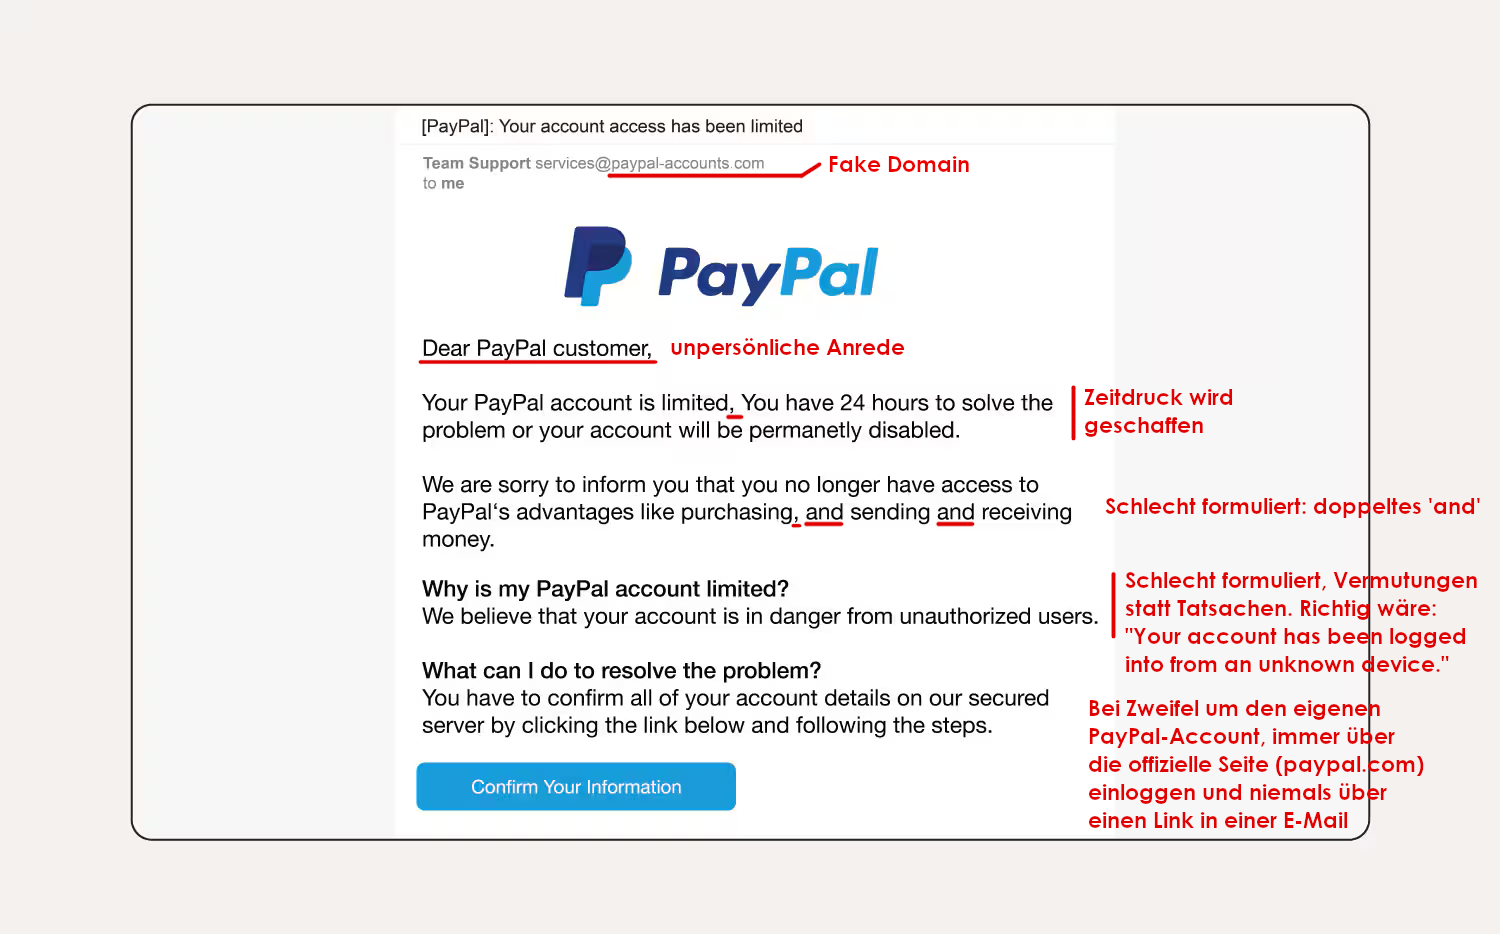
Quelle: [https://de.norton.com/blog/online-scams/phishing-email-examples](https://de.norton.com/blog/online-scams/phishing-email-examples) (modifiziert)
## Faustregel
Hören Sie auf Ihr Bauchgefühl. Sobald Ihnen etwas verdächtig vorkommt, etwas in der Nachricht keinen Sinn ergibt oder sensible Daten von Ihnen gefordert werden, sollten Sie in Ruhe die Punkte durchgehen. Wenn Sie feststellen, dass es sich um Phishing handelt, löschen sie die E-Mail. Wenn Sie sich unsicher sind, kontaktieren Sie ihren IT-Dienstleister des Vertrauens. Wir würden uns freuen, wenn Sie sich an uns wenden!